NOTICIAS PARA AGENCIAS Y AGENTES DE VIAJES
AEVAV pone el foco en la ciberseguridad de las agencias: doble factor, copias y control de pagos

La jornada celebrada en Valencia reunió a especialistas jurídicos y aseguradores para analizar phishing, suplantaciones, protección de datos, fraudes en transferencias y cómo actuar cuando un ataque consigue superar las medidas preventivas
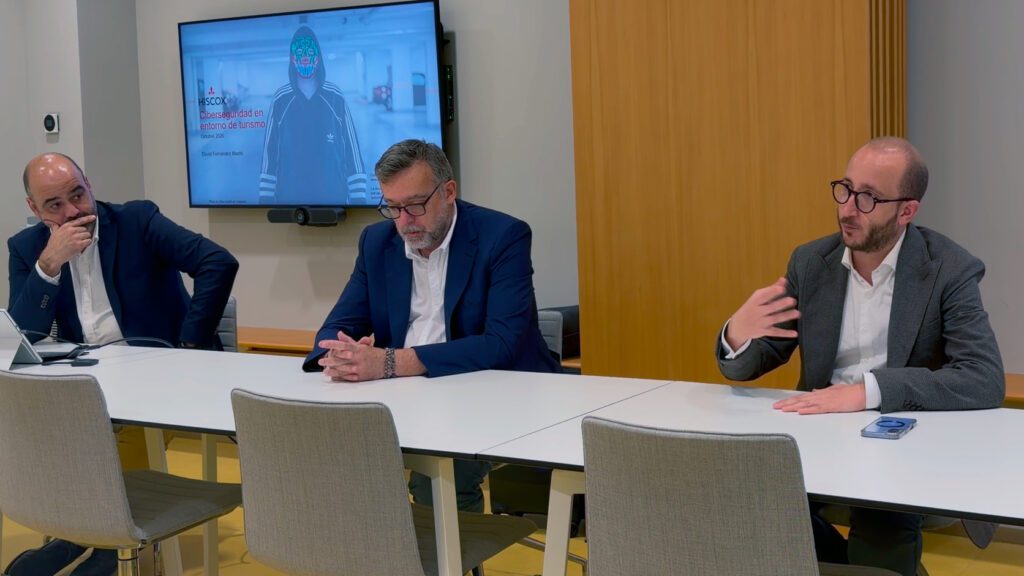
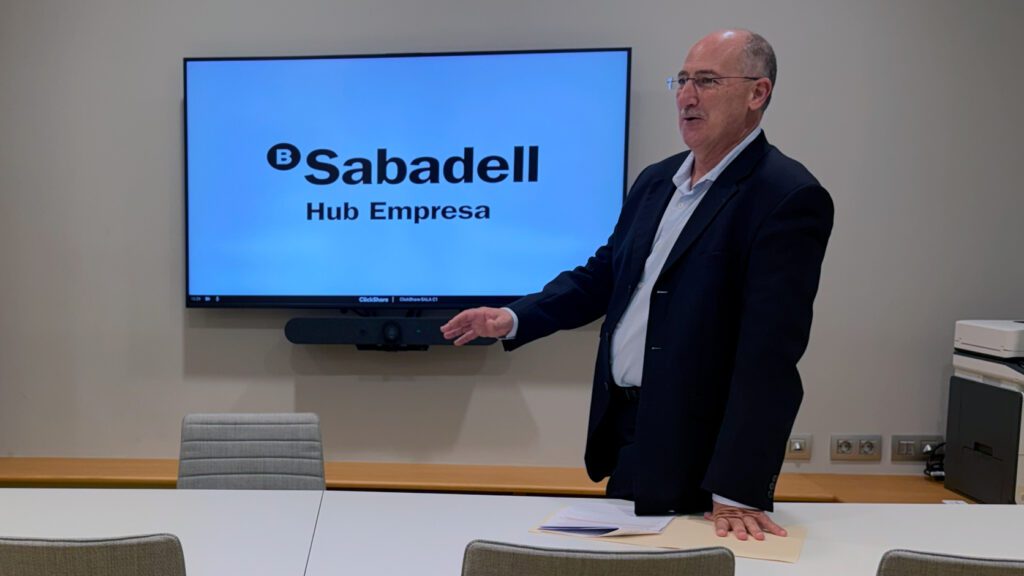
La Asociación Empresarial Valenciana de Agencias de Viajes (AEVAV) celebró el 1 de octubre en Valencia un seminario centrado en uno de los riesgos que más directamente pueden afectar hoy a la operativa de una agencia: la ciberseguridad. La sesión, realizada en HUB Empresas Sabadell con la colaboración de Leynet, Hiscox y AON, reunió a Luis López Loma, David Fernández Machi y Josep García González, con la moderación de Miguel Ángel Domínguez García, abogado y gerente de AEVAV.
El planteamiento de la jornada fue eminentemente práctico. Más que presentar la ciberseguridad como un problema exclusivamente tecnológico, los participantes analizaron situaciones que ya forman parte del trabajo cotidiano de las agencias: un correo aparentemente enviado por un proveedor que comunica un nuevo número de cuenta, un enlace fraudulento, una contraseña comprometida, documentación personal recibida por WhatsApp, la pérdida de acceso a los sistemas o un ataque que bloquea la actividad de la empresa.
La preocupación no resulta ajena al sector. El pasado mes de julio, un estudio de Beroni y ObservaTUR recogido por SoloAgentes señalaba que el 35% de las agencias españolas había sufrido algún intento de fraude digital durante el último año, aunque la mayoría consiguió detectarlo antes de que generara consecuencias relevantes.

Conocer los sistemas antes de intentar protegerlos
Para Luis López Loma, abogado especializado en derecho tecnológico, la primera barrera debe construirse antes de que exista ningún incidente. Su recomendación empieza por una tarea básica que muchas pequeñas empresas no tienen completamente resuelta: saber exactamente qué tecnología utilizan.
«Lo primero y más fundamental es conocer toda tu infraestructura tecnológica: cuántos ordenadores tienes, cuántos equipos, cuántos USB, qué plataformas o qué herramientas utilizas», explicó tras la jornada.
A partir de ese inventario, López situó entre las medidas esenciales disponer de procedimientos seguros para las contraseñas, activar el doble factor de autenticación, establecer normas claras sobre el uso profesional de ordenadores y correos electrónicos y mantener sistemas, aplicaciones y dispositivos actualizados.
La recomendación coincide con las buenas prácticas difundidas por INCIBE, que considera el doble factor una capa adicional de protección frente al acceso únicamente mediante usuario y contraseña y recomienda mantener copias de seguridad que permitan recuperar la actividad incluso después de incidentes graves.
López insistió además en que la seguridad no puede quedar exclusivamente en manos de quien mantiene los equipos. Los trabajadores tienen que conocer qué pueden hacer con los dispositivos de la empresa, qué usos deben evitar y, especialmente, a quién deben avisar cuando detecten una anomalía.
«Los ciberataques tienen dos lados: el preventivo y el reactivo. Cuando te entra el malo y te ha robado la información, poco más nos queda que haber hecho bien los deberes», resumió.
El correo electrónico y el cambio de una cuenta bancaria, entre los mayores riesgos
Una parte importante del seminario se dedicó a la ingeniería social, es decir, ataques que no necesitan romper técnicamente un sistema porque consiguen que sea una persona quien facilite la entrada o realice directamente la acción perseguida por el delincuente.
El escenario analizado repetidamente durante la jornada resulta especialmente reconocible para una agencia de viajes: llega un correo que aparentemente procede de un hotel, turoperador u otro proveedor habitual y comunica que el pago pendiente debe realizarse a una cuenta distinta.
La dirección puede parecer prácticamente idéntica a la original. El mensaje puede estar perfectamente redactado y reproducir conversaciones anteriores. Precisamente por ello, los participantes insistieron en no convertir la lectura del correo y la ejecución del pago en un proceso automático.
Entre las precauciones debatidas se encuentran comparar el nuevo IBAN con los utilizados anteriormente, revisar cuidadosamente el dominio desde el que se recibe el mensaje y, cuando exista un cambio de cuenta o cualquier elemento anómalo, confirmarlo utilizando un segundo canal conocido previamente, como el teléfono habitual del proveedor y no uno facilitado en el propio correo sospechoso.
En determinadas relaciones comerciales, algunos asistentes explicaron que también utilizan el certificado de titularidad bancaria como comprobación adicional cuando comienzan a trabajar con un nuevo proveedor o reciben unos datos bancarios diferentes.
INCIBE identifica precisamente el correo electrónico y las técnicas de ingeniería social como dos elementos recurrentes en los incidentes empresariales y define el phishing como la suplantación de una entidad legítima para obtener información, provocar un pago o infectar un dispositivo.
El problema no termina cuando se descubre el fraude
La jornada abordó asimismo qué ocurre cuando la transferencia ya se ha efectuado o el ataque ya ha conseguido acceder a un sistema.
Los expertos señalaron que las primeras horas pueden ser determinantes. En un fraude mediante transferencia bancaria, contactar inmediatamente con la entidad financiera puede permitir intentar detener el movimiento antes de que los fondos desaparezcan de la cuenta receptora, aunque la recuperación no está garantizada.
Cuando existe una intrusión informática, la recomendación fue evitar actuaciones improvisadas que puedan eliminar información relevante. Determinar desde qué sistema se produjo el acceso, analizar las cabeceras de los correos o reconstruir los movimientos realizados puede resultar decisivo posteriormente para establecer responsabilidades.
Por este motivo, durante la jornada se insistió en preservar las evidencias y recurrir, cuando sea necesario, a especialistas capaces de realizar un análisis forense sin alterar las pruebas digitales.
Este punto adquiere especial importancia en los fraudes en los que dos empresas discuten posteriormente dónde se produjo la brecha. No es lo mismo recibir una comunicación procedente de una dirección falsa que sufrir la intervención real de la cuenta de correo de un proveedor. Establecer qué ocurrió requiere comprobar técnicamente el incidente y no limitarse a la apariencia del mensaje recibido.
Brechas de datos: qué significan realmente las 72 horas
Otro de los asuntos tratados fue la obligación de actuar cuando el incidente afecta a datos personales de clientes o trabajadores.
El plazo de 72 horas mencionado durante el seminario está establecido por el artículo 33 del Reglamento General de Protección de Datos, pero no significa que cualquier incidencia informática deba notificarse automáticamente. El responsable debe comunicar a la autoridad de control una brecha de datos personales cuando sea probable que pueda suponer un riesgo para los derechos y libertades de las personas, y hacerlo sin dilación indebida y, cuando sea posible, dentro de las 72 horas desde que tiene constancia de ella.
Cuando el riesgo para las personas sea alto, puede existir además la obligación de comunicar la brecha a los propios afectados. La AEPD señala igualmente que las organizaciones deben documentar las brechas sufridas, incluso cuando finalmente no resulte obligatorio notificarlas.
El debate tuvo una aplicación directa al día a día de las agencias, que pueden manejar desde pasaportes y DNI hasta documentación médica necesaria para tramitar una cancelación o un siniestro de viaje.
Los participantes llamaron la atención sobre la necesidad de controlar por qué canal se recibe esa documentación, dónde queda almacenada, quién puede acceder a ella y durante cuánto tiempo continúa conservándose. El hecho de recibir un documento a través de WhatsApp, por ejemplo, puede provocar que permanezca posteriormente almacenado o respaldado en servicios vinculados al teléfono si no existe un procedimiento definido.
Copias de seguridad para poder volver a trabajar
La protección de la información no se planteó únicamente desde la perspectiva de la confidencialidad. Para una agencia, quedarse sin acceso a sus sistemas puede significar directamente no poder trabajar.
De ahí la importancia concedida a las copias de seguridad. Durante el seminario se recomendó disponer de respaldos frecuentes y evitar que todas las copias permanezcan permanentemente conectadas al mismo entorno que podría resultar comprometido.
Esta medida cobra especial relevancia frente al ransomware. INCIBE considera las copias de seguridad uno de los principales mecanismos para recuperar la actividad tras este tipo de ataques y recomienda conservar varias copias actualizadas en soportes diferentes, incluyendo alguna separada del sistema principal.
SoloAgentes ya abordó estas medidas preventivas y otros protocolos operativos durante el II Congreso Tecno Travel Agency celebrado el pasado mes de mayo. Ciberseguridad en agencias de viajes: prevención y protocolos operativos
El seguro entra cuando las medidas preventivas no han sido suficientes
El segundo gran bloque de la jornada se centró en la respuesta aseguradora cuando, pese a las medidas implantadas, se produce un incidente.
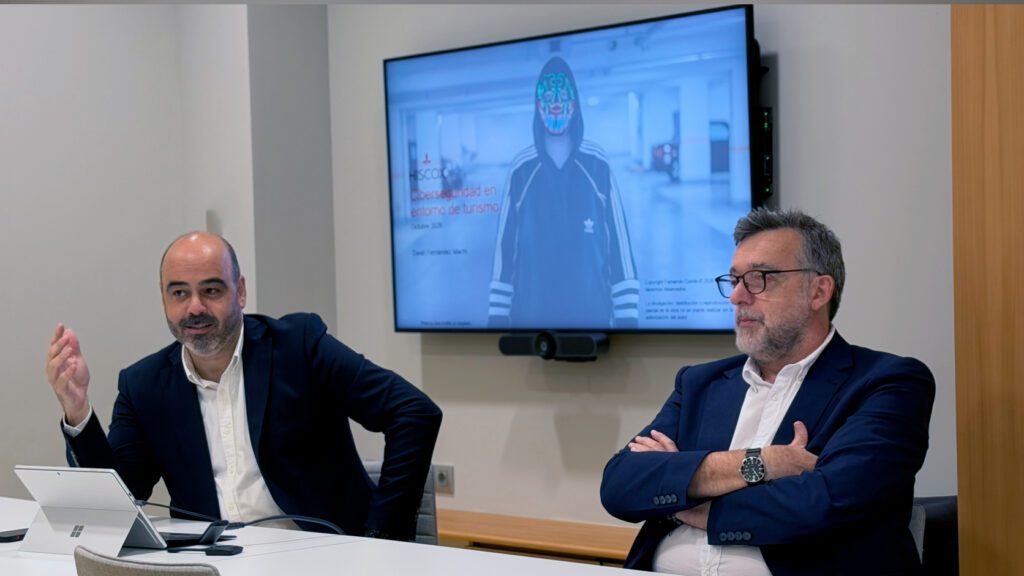
David Fernández Machi, Partnerships Manager de Hiscox, resumió el planteamiento en dos niveles: primero reducir las posibilidades de que el incidente ocurra y después disponer de una alternativa para responder cuando la prevención falla.
«Hemos visto las medidas básicas de seguridad que debería tener cualquier pyme o autónomo y luego hemos hablado de cómo te puede ayudar un seguro cuando todo falla», explicó.
Durante la sesión se presentó el funcionamiento de una póliza de ciberriesgo y las diferentes coberturas que puede incorporar. Uno de los elementos destacados fue disponer de un equipo especializado al que llamar inmediatamente después de detectar un incidente para contener el ataque, analizar cómo se ha producido y ayudar a recuperar la normalidad.
A ese soporte técnico pueden añadirse, dependiendo de la póliza contratada, asistencia jurídica, gastos de recuperación de datos y sistemas, gestión de comunicaciones derivadas de una brecha, pérdida de beneficios por interrupción de la actividad o determinados costes relacionados con ataques de ransomware.
Los intervinientes insistieron, no obstante, en que contratar un seguro no sustituye las medidas preventivas. La póliza constituye una capa adicional para afrontar las consecuencias económicas y operativas después de que el incidente se haya producido.
Phishing, ingeniería social y responsabilidad económica
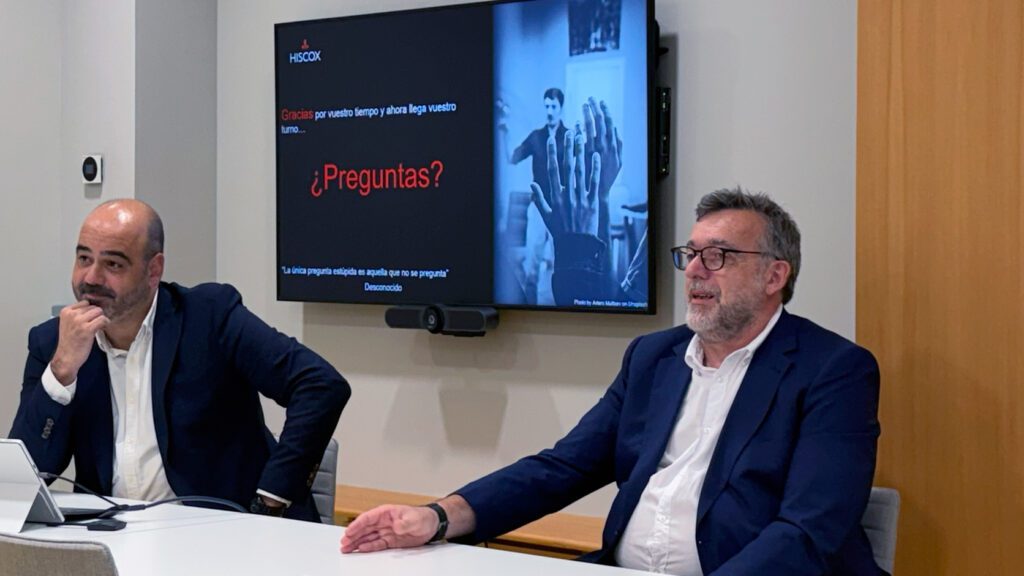
Josep García González, responsable del área Travel de AON, destacó precisamente la combinación entre formación, prevención y cobertura aseguradora.
«Lo primero es la concienciación de la gente ante estos riesgos, que cada día vemos cómo afectan mediante casos concretos al mundo del turismo», señaló.
García explicó que durante la jornada se analizaron situaciones de phishing e ingeniería social y cómo determinadas pólizas pueden responder frente a responsabilidades y pérdidas derivadas de esos incidentes.
El representante de AON destacó también que la sesión permitió abordar una idea que todavía puede frenar a algunas pequeñas empresas: considerar que una póliza de ciberriesgo está reservada únicamente a grandes compañías. Según explicó, el coste puede resultar «relativamente asequible», aunque depende de las características y el riesgo concreto de cada empresa.
La relación entre ciberriesgo y seguros no es nueva para el sector. En mayo, durante el II Congreso Tecno Travel Agency, SoloAgentes recogió también la presentación de soluciones dirigidas específicamente a agencias de viajes que combinaban componentes tecnológicos, jurídicos y aseguradores. Pack Tecnológico UNAV: Ciberseguridad y Seguros para Agencias de Viajes
AEVAV plantea mantener la formación sobre ciberseguridad
Desde AEVAV, Miguel Ángel Domínguez García valoró especialmente que la jornada permitiera abordar el mismo problema desde dos perspectivas complementarias.
«Se han visto dos visiones diferentes del tema: primero, la parte jurídica y, por otro lado, la parte aseguradora», señaló el gerente de la asociación, quien insistió en que se trata de una cuestión que las agencias deben incorporar cada vez con mayor claridad a su gestión empresarial.
El presidente de AEVAV, Miguel Jiménez, cerró la jornada reclamando una mayor concienciación dentro del propio sector y recordó que algunos profesionales que ya han sufrido incidentes graves no participaron en esta convocatoria.
«Las agencias de viajes tenemos un problema cada día más presente, que es la ciberseguridad», afirmó. Jiménez adelantó además la posibilidad de repetir este tipo de jornadas, al considerar necesario seguir trasladando a las agencias herramientas concretas para prevenir ataques y saber cómo reaccionar cuando se producen.
AEVAV plantea así la formación en ciberseguridad no como una cuestión exclusivamente informática, sino como parte de la operativa diaria de una agencia: proteger accesos y datos, controlar los pagos, formar al equipo, preparar copias de seguridad y disponer de un procedimiento claro antes de que llegue el incidente.

Además, los interesados pueden descargar aquí el Manual de Ciberseguridad para Agencias de Viajes, elaborado a partir de los contenidos, recomendaciones y casos prácticos abordados durante la jornada organizada por AEVAV.