NOTICIAS PARA AGENCIAS Y AGENTES DE VIAJES
Renfe investiga un incidente de ciberseguridad vinculado a sistemas de Adif

La operadora señala un posible acceso a nombres y correos electrónicos de usuarios, sin evidencias por ahora de afectación a datos bancarios, medios de pago o DNI
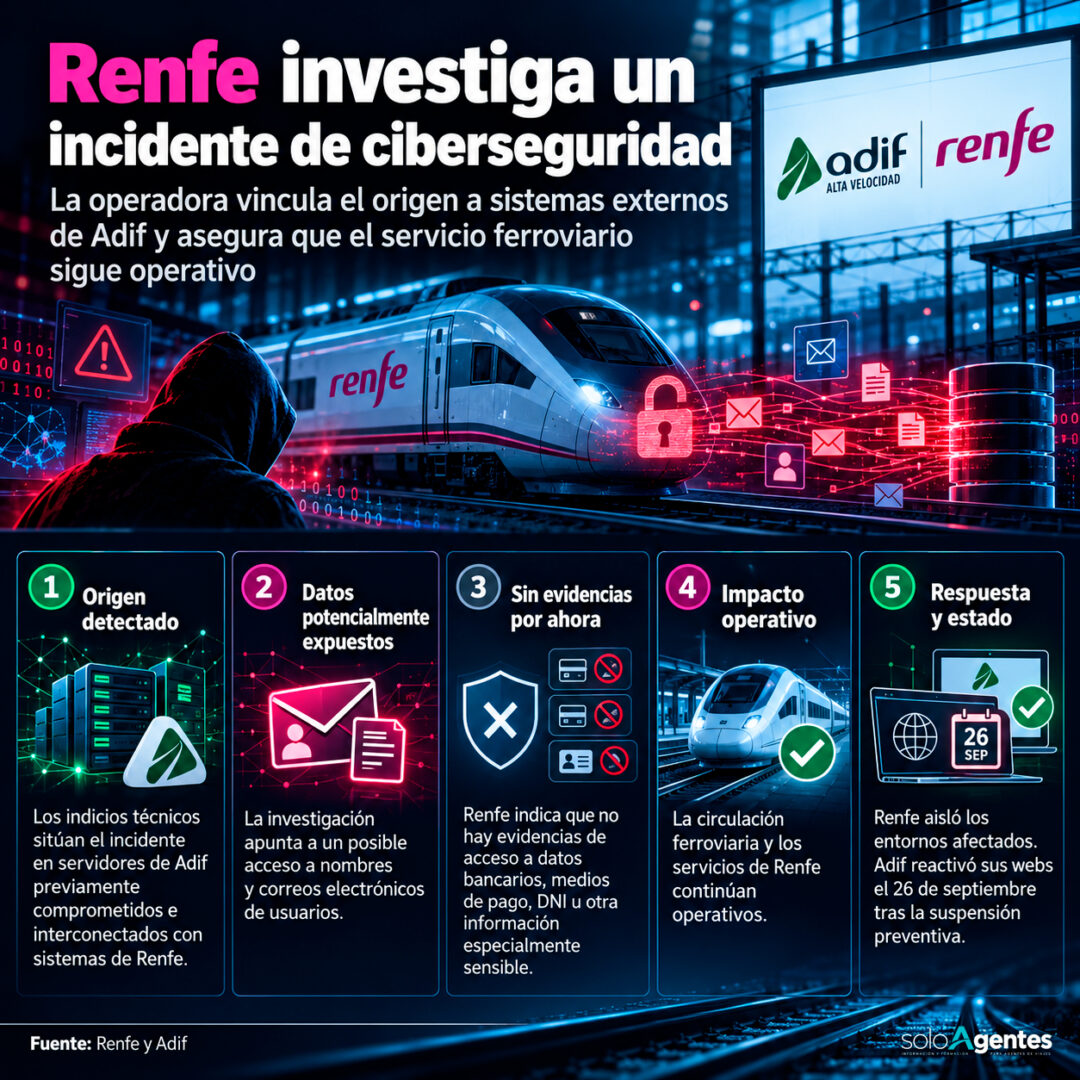
Renfe mantiene abierta una investigación sobre un incidente de ciberseguridad cuyo origen, según los indicios técnicos disponibles, se encuentra en servidores de Adif previamente comprometidos que estaban interconectados con sistemas de la operadora. La compañía sostiene que la incidencia no ha afectado a la prestación del servicio ferroviario, que continúa operativa y garantizada para los viajeros.
Posible acceso a nombres y correos electrónicos
Las primeras pesquisas apuntan a que los atacantes pudieron acceder a una cantidad limitada de información de usuarios, principalmente nombres y direcciones de correo electrónico.
Renfe precisa que, con la información disponible hasta el momento, no existen evidencias de acceso a datos bancarios o financieros, medios de pago, números de DNI u otra información especialmente sensible. Tampoco se han encontrado pruebas concluyentes de que los datos potencialmente obtenidos hayan sido divulgados públicamente.
El alcance definitivo permanece, por tanto, bajo investigación y la propia compañía evita dar por cerrada la evaluación de los sistemas afectados.
Renfe aisló los entornos implicados
Tras detectar el incidente, Renfe activó sus protocolos de respuesta, aisló los entornos afectados y desplegó medidas extraordinarias de protección con el apoyo de especialistas independientes en ciberseguridad.
La compañía sitúa además este episodio después de varias semanas de intentos continuados de ataque contra sus sistemas, que, según explica, habían podido ser detectados y bloqueados mediante sus mecanismos de protección.
Por su parte, Adif detectó una actividad inusual en sus sistemas a última hora del jueves y puso en marcha sus herramientas de ciberseguridad para contenerla. El administrador ferroviario señaló que ninguna aplicación ni sistema relacionado con la explotación ferroviaria resultó afectado y presentó una denuncia, además de trasladar la información disponible al Centro Criptológico Nacional.
Las webs de Adif vuelven a estar disponibles
Como medida preventiva, las páginas de Adif y Adif Alta Velocidad permanecieron temporalmente fuera de servicio. El administrador comunicó el sábado 26 de septiembre que ambas webs habían vuelto a estar operativas después de que sus servicios técnicos comprobasen su seguridad.
Adif reiteró entonces que los sistemas vinculados directamente con la explotación ferroviaria no habían resultado afectados y que la circulación de trenes continuaba desarrollándose con normalidad.
El incidente se produce en un momento en el que la seguridad digital está ganando peso dentro de la actividad turística. SoloAgentes ha abordado recientemente tanto las medidas de prevención y ciberseguridad aplicables a las agencias de viajes como la incidencia del fraude digital entre las agencias españolas.