NOTICIAS PARA AGENCIAS Y AGENTES DE VIAJES
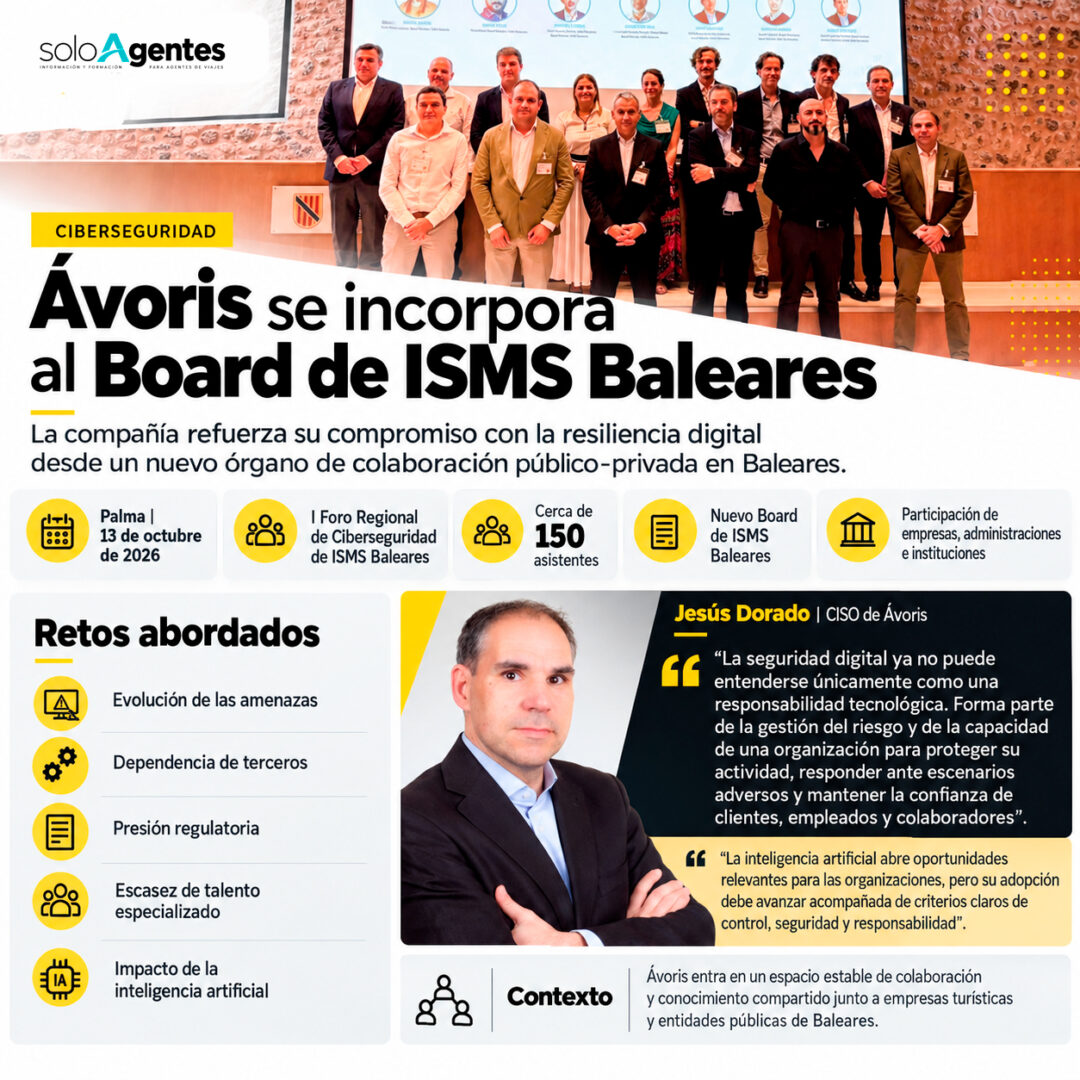
Ávoris se incorpora al Board de ISMS Baleares para reforzar la ciberseguridad del turismo

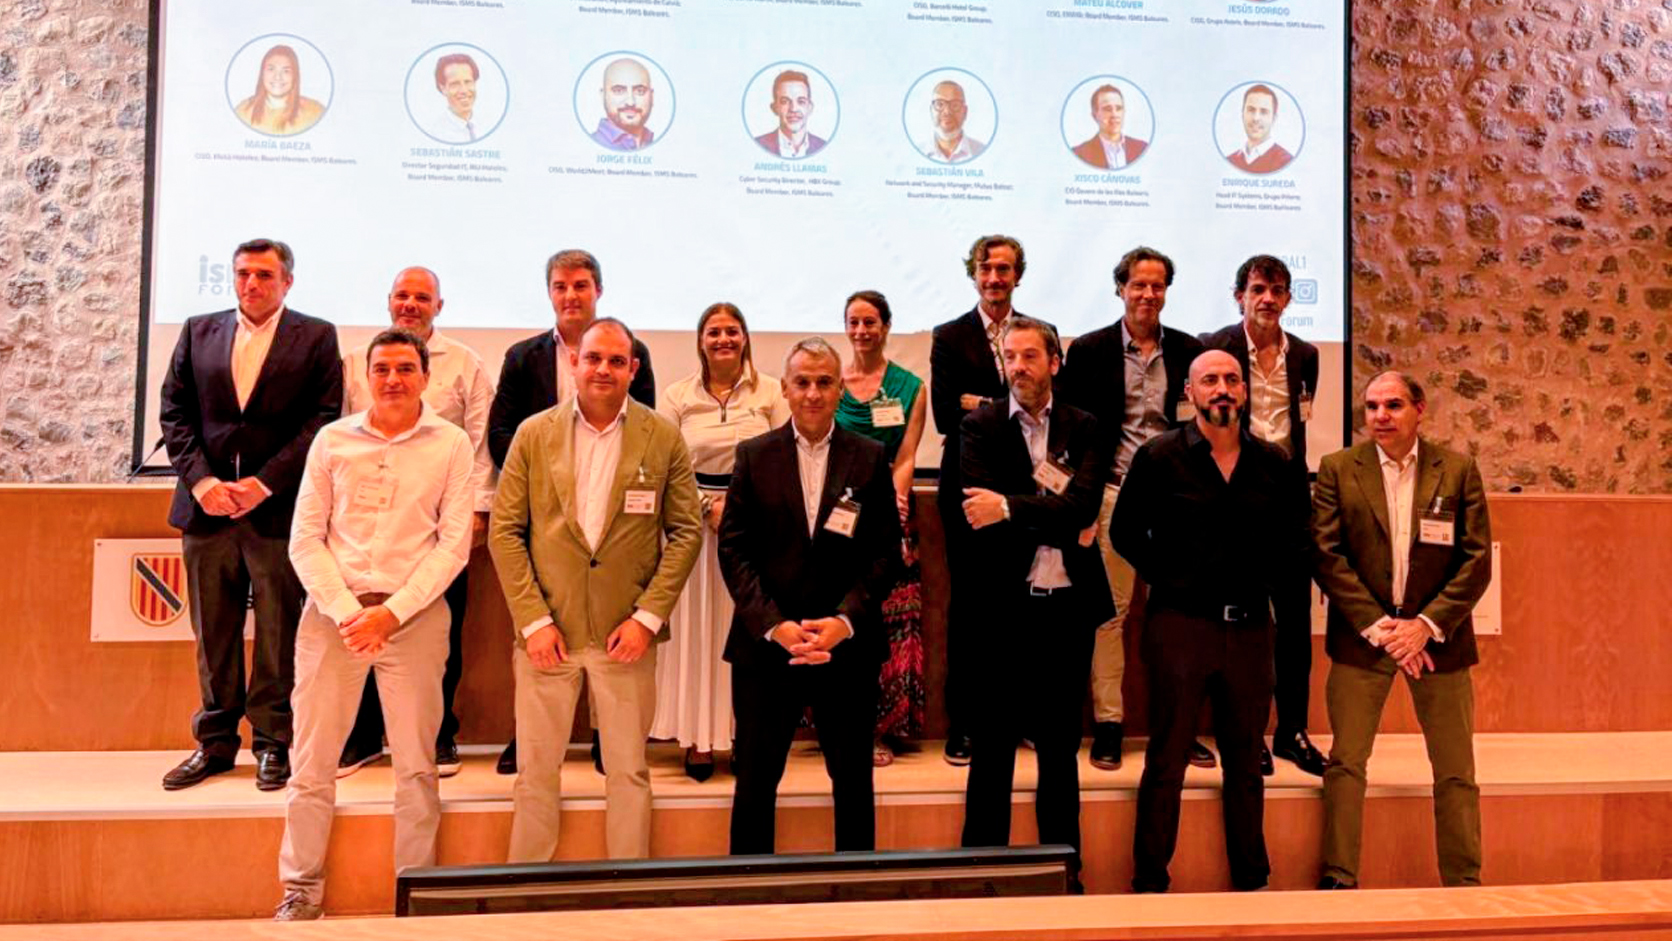
El grupo turístico entra en el nuevo órgano de colaboración público-privada, presentado durante un foro con cerca de 150 participantes en Palma, donde también se abordaron los riesgos de la inteligencia artificial agéntica.
Ávoris se ha incorporado al nuevo Board de ISMS Baleares, un órgano de colaboración entre empresas, administraciones e instituciones destinado a compartir conocimientos y mejorar la capacidad de respuesta ante los riesgos digitales. La iniciativa se presentó durante el I Foro Regional de Ciberseguridad de ISMS Baleares, celebrado en Palma con la participación de cerca de 150 profesionales y responsables de seguridad de organizaciones públicas y privadas.
La incorporación representa un nuevo paso en la participación de Ávoris en esta iniciativa. El grupo turístico ya había intervenido en la constitución del capítulo balear de ISMS Forum, celebrada en junio de 2026. Ahora pasa a formar parte de su nuevo órgano de colaboración permanente.
El encuentro abordó cuestiones que afectan directamente a la continuidad operativa de las organizaciones, entre ellas la evolución de las ciberamenazas, la dependencia de proveedores tecnológicos, las exigencias regulatorias, la escasez de profesionales especializados y los riesgos asociados a la inteligencia artificial.
Un órgano compartido por grandes empresas turísticas e instituciones
El nuevo Board reúne a compañías con una presencia relevante en la economía balear. Junto a Ávoris participan grupos turísticos como Barceló Hotel Group, HBX Group, Iberostar, Meliá Hotels, RIU Hotels y World2Meet, además de entidades como Banca March, EMAYA, Mutua Balear, el Servicio de Salud de las Islas Baleares y el Ayuntamiento de Calvià, entre otras.
La composición del órgano refleja la intención de abordar la seguridad digital desde una perspectiva que vaya más allá de las necesidades particulares de cada empresa.
Jesús Dorado, director de Seguridad de la Información (CISO) de Ávoris, considera que la protección tecnológica debe formar parte de las decisiones empresariales y no quedar limitada a los departamentos informáticos.
«La seguridad digital ya no puede entenderse únicamente como una responsabilidad tecnológica. Forma parte de la gestión del riesgo y de la capacidad de una organización para proteger su actividad, responder ante escenarios adversos y mantener la confianza de clientes, empleados y colaboradores», explica Dorado.
En el sector turístico, esta cuestión adquiere especial importancia por las conexiones entre empresas, proveedores, plataformas de distribución y clientes. Un incidente tecnológico puede tener consecuencias que trasciendan los sistemas de una única organización.
El directivo resume esta necesidad de anticipación con una idea: «La resiliencia se construye antes de que se produzca un incidente».
La ciberseguridad también preocupa a las agencias de viajes
La atención a los riesgos digitales tiene una dimensión especialmente relevante para la distribución turística.
Según un estudio de Beroni y ObservaTUR publicado por SoloAgentes en julio de 2026, el 35% de las agencias españolas declaró haber sufrido algún intento de fraude digital durante el último año.
La suplantación de identidad, los intentos de fraude mediante correos electrónicos y las operaciones fraudulentas relacionadas con los medios de pago figuran entre las amenazas identificadas en aquella investigación.
Este contexto ayuda a entender por qué la cooperación entre proveedores turísticos, compañías tecnológicas y administraciones ocupa un lugar creciente en los debates sobre seguridad. La protección de la información y la continuidad de los servicios dependen tanto de los sistemas propios como de las relaciones tecnológicas entre organizaciones.
La inteligencia artificial agéntica entra en el debate sobre seguridad
Otro de los asuntos destacados del foro fue la creciente utilización de sistemas de inteligencia artificial capaces de ejecutar tareas y tomar determinadas decisiones de forma autónoma dentro de los límites establecidos para su funcionamiento.
Durante la jornada, ISMS Forum presentó su Decálogo de Seguridad en la IA Agéntica, un documento que reúne diez recomendaciones para impulsar la utilización de estos sistemas con mayores garantías de seguridad, supervisión y buen gobierno.
La cuestión introduce un desafío adicional para las empresas que incorporan inteligencia artificial a sus procesos: establecer controles adecuados sobre los sistemas automatizados y mantener una supervisión proporcional a los riesgos que pueden generar.
Para Jesús Dorado, la expansión de estas herramientas no debe producirse al margen de las responsabilidades empresariales.
«La inteligencia artificial abre oportunidades relevantes para las organizaciones, pero su adopción debe avanzar acompañada de criterios claros de control, seguridad y responsabilidad. La velocidad de la tecnología no elimina la necesidad de gobernarla; la hace aún más necesaria», señala el responsable de ciberseguridad de Ávoris.
La participación en el nuevo Board permitirá a Ávoris intervenir en un espacio de intercambio de experiencias y conocimiento con otras organizaciones. La compañía no ha concretado por el momento nuevas inversiones, medidas técnicas o proyectos específicos derivados de su incorporación.



Welcometickets busca reforzar la venta de experiencias a través de las agencias
👌Añadir SoloAgentes en Pablo Bustamante, director de Welcometickets en Ávoris Experience, explica en Agent News cómo la plataforma reúne actividades,...

Ryanair anuncia 29 nuevas rutas para el verano de 2027, cinco de ellas con España
👌Añadir SoloAgentes en Alicante sumará conexiones con Nápoles y Tánger, mientras Málaga, Sevilla y Reus también figuran en la primera...

CEAV reúne a 100 agentes de viajes en Málaga y Barcelona para impulsar Abu Dhabi
👌Añadir SoloAgentes en Los encuentros Experience Abu Dhabi, organizados junto al Departamento de Cultura y Turismo del emirato, han facilitado...

SoloAgentes eMagazine Octubre 2026: producto, tecnología y nuevas oportunidades para las agencias
👌Añadir SoloAgentes en Ya está disponible la nueva edición de SoloAgentes eMagazine, con actualidad del sector, entrevistas, producto turístico, tecnología,...

AEVAV pone el foco en la ciberseguridad de las agencias: doble factor, copias y control de pagos
👌Añadir SoloAgentes en La jornada celebrada en Valencia reunió a especialistas jurídicos y aseguradores para analizar phishing, suplantaciones, protección de...

Valorian reelige a Miguel Venegas y sitúa la IA, la productividad y el liderazgo en el centro de su hoja de ruta
👌Añadir SoloAgentes en El I Congreso Nacional de la organización reunió en Madrid a más de 800 asistentes y a...